ゲーム『勝利の女神:NIKKE』(以下『NIKKE』)の運営チームが11月4日(水)、PC版のゲーム起動に使用するソフト「ランチャー」の一部が、第三者によって改ざんされた可能性があると発表した。
運営チームは同日午前2時30分ごろにクライアントの修正およびアップデートを実施。現在は影響範囲を調査しており、今後の対応方針は別途発表するという。
一方、外部のセキュリティ研究者からは、PCが不正に遠隔操作されたり、保存されたパスワードなどが盗まれたりする危険性も指摘されている。
『NIKKE』のPC版を起動するだけで、不正なプログラムが入り込む可能性
『NIKKE』は韓国のゲーム会社SHIFT UPが開発し、Level Infiniteが配信を手がけるシューティングRPG。PC版では、ゲームの起動や更新などを行うランチャーが使用されている。
今回、異常が確認されたのは、ランチャーの動作を制御する「スクリプトファイル」と呼ばれるプログラムの一部だ。
この問題をめぐっては11月3日、セキュリティ研究者が「MotherSphere」という名義で、技術的な分析を開発プラットフォーム「GitHub」上に公開している。
この報告書によると、Level Infiniteがゲームに必要なファイルを配信するサーバーにおいて、4つのファイルが9月27日に書き換えられていたとみられる。
改ざんされたファイルには、外部のサーバーから不正なプログラムを読み込む命令が追加されていたという。
これにより、利用者が普段どおりゲームを起動するだけで、不正なプログラムがPCにダウンロードされ、実行される恐れがあった。
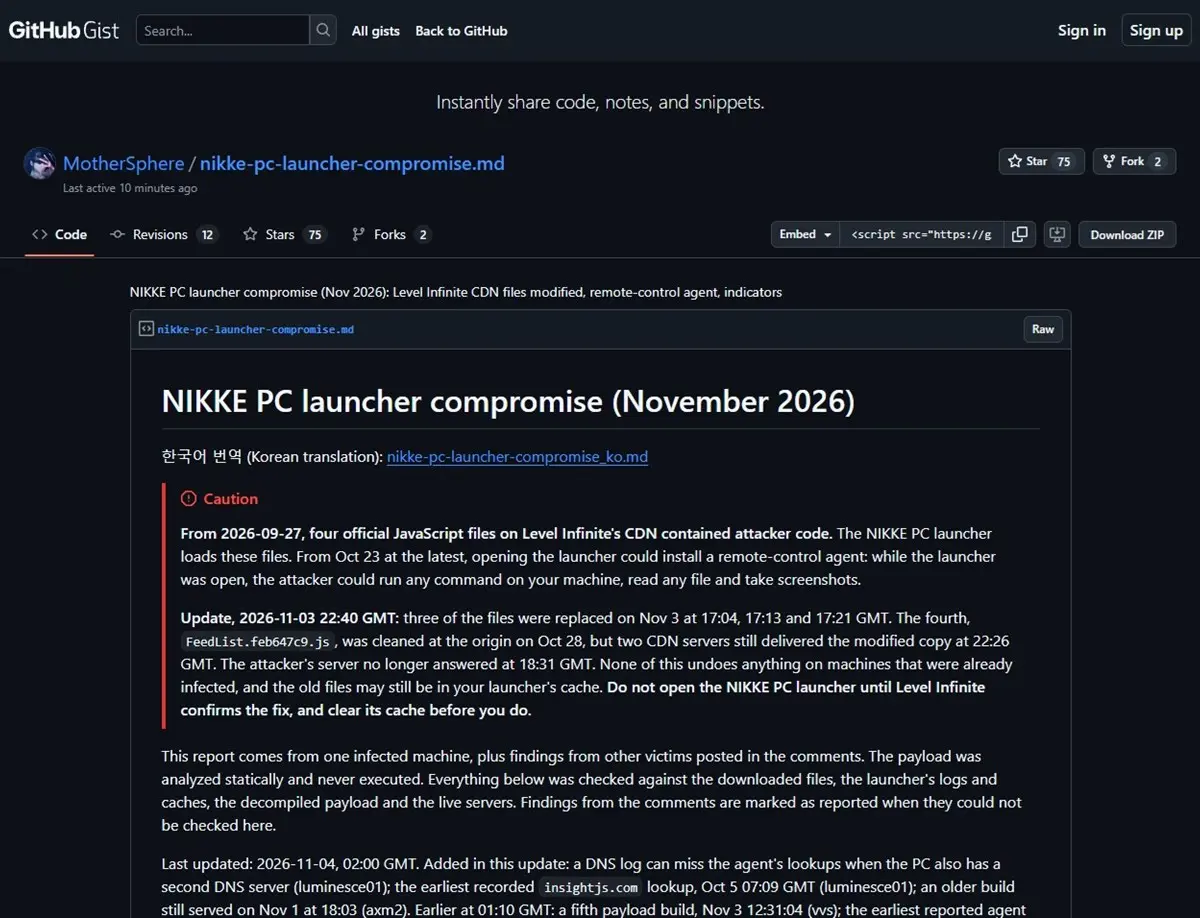
セキュリティ研究者・MotherSphereが公開した『NIKKE』の分析/画像はGitHubより
こうした悪意のあるプログラムは「マルウェア」と呼ばれる。
今回の分析では、攻撃者がPCを遠隔操作できるほか、保存されているファイルやWebブラウザのパスワード、暗号資産ウォレットなどの情報を盗み出せる可能性が指摘されている。
さらに、一部の環境ではランチャーを終了した後も、不正なプログラムがPC内に残り、動作し続ける仕組みが確認されたという。
影響範囲は調査中──実際の情報流出など詳細は不明
報告書では、遅くとも10月24日以降、一部のPCでマルウェアが実行される可能性があったと分析されている。ただし、運営が公式に認めているのは、ランチャーの改ざんの可能性と修正対応についてである。
現時点で、実際に何人の利用者が被害を受けたのか、PCから情報が流出したのかといった詳細は公表されていない。また、今回の公式発表はPC版ランチャーを対象としたもので、スマートフォン版への影響については言及されていない。
報告書は、運営から安全性についての追加案内が出るまでPCランチャーの起動を控えるよう呼びかけている。また、感染が疑われる場合は、安全な別の端末からパスワードを変更するなどの対策を推奨している。
なお、こうした対応は外部の研究者による助言であり、運営からの正式な案内ではない。
不正アクセスをめぐっては、ゲーム関連サービスでも被害が報告されている。
10月22日には、カプコンが共通アカウントサービス「CAPCOM ID」への不正アクセスにより、全世界で約1177万件のメールアドレスなどが流出したと発表。同社は、流出した情報を悪用し、企業や関係者を装った不審なメールが送られる可能性があるとして、注意を呼びかけている。
今回の『NIKKE』とは攻撃の手口や被害状況が異なるものの、ゲームの利用者にとっても、公式発表を確認するとともに、不審なリンクや添付ファイルを開かないなどの対策が重要となる。
『NIKKE』運営チームは、今回の事態について利用者に謝罪。影響範囲を確認した上で、今後の対応方針を別途発表するとしている。

この記事どう思う?


関連リンク
0件のコメント