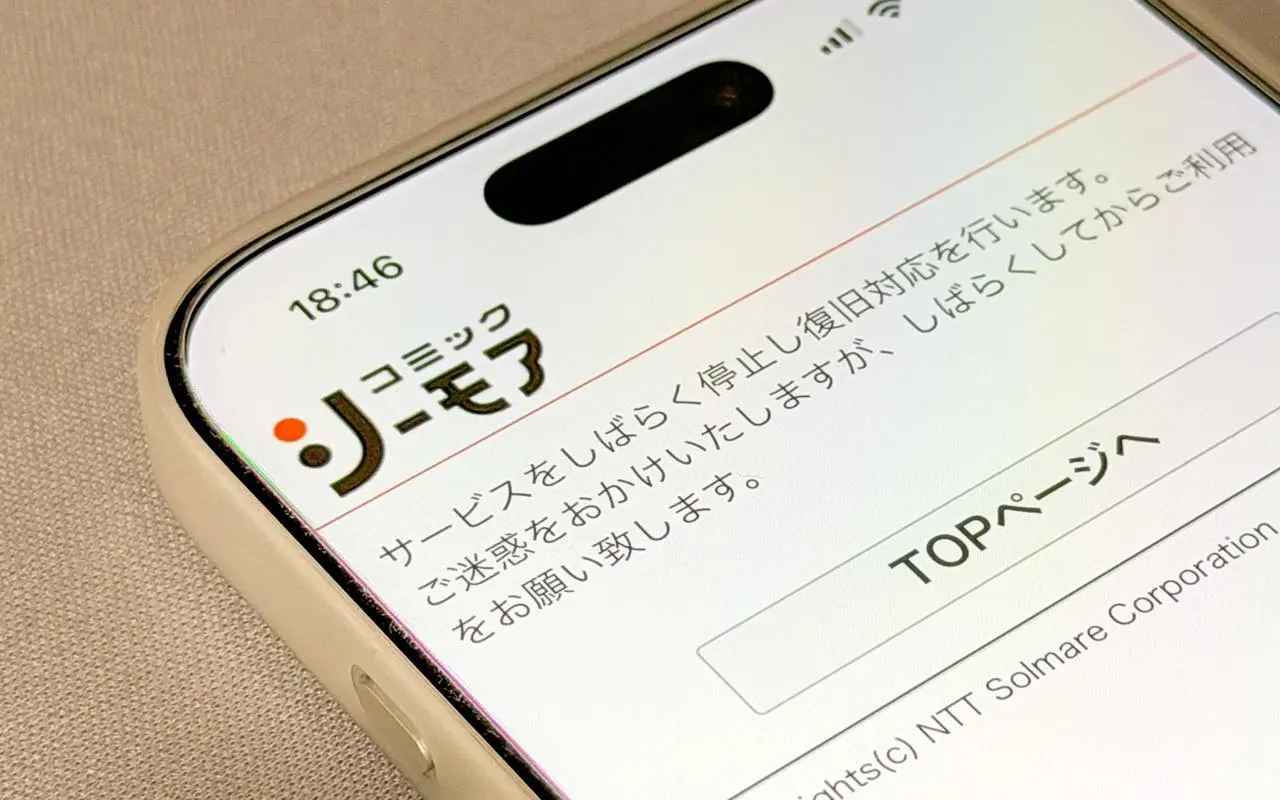
電子書籍サービス「コミックシーモア」を運営するNTTソルマーレが10月21日、不正アクセスによる情報流出について第4報を発表した。
新たに、システムログファイル上のメールアドレスやニックネーム、生年月日、性別など、最大約420万件の情報が流出したことが判明したという(※)。
「コミックシーモア」をめぐっては10月15日、サーバーに外部から不正アクセスされた可能性があるとしてサービスを停止。以降、情報流出したデータの件数などの調査が続いている。
※同一ユーザーに関する情報が重複している可能性があり、約420万人の情報が流出したという意味ではない。また、対象となる情報はユーザーごとに異なり、すべての項目が一律に流出したわけではないとしている。
「コミックシーモア」クレカ情報や購入履歴は流出していない
NTTソルマーレによれば、今回の調査では2種類の情報流出を確認。
一つは、会員データベースに登録されていた319件。メールアドレス、ハッシュ化されたパスワード、ニックネーム、生年月日、性別が対象となる。
もう一つが、システムログファイル上に記録されていた最大約420万件の情報。こちらにはメールアドレス、ニックネーム、生年月日、性別が含まれる可能性がある一方、パスワードは含まれていない。
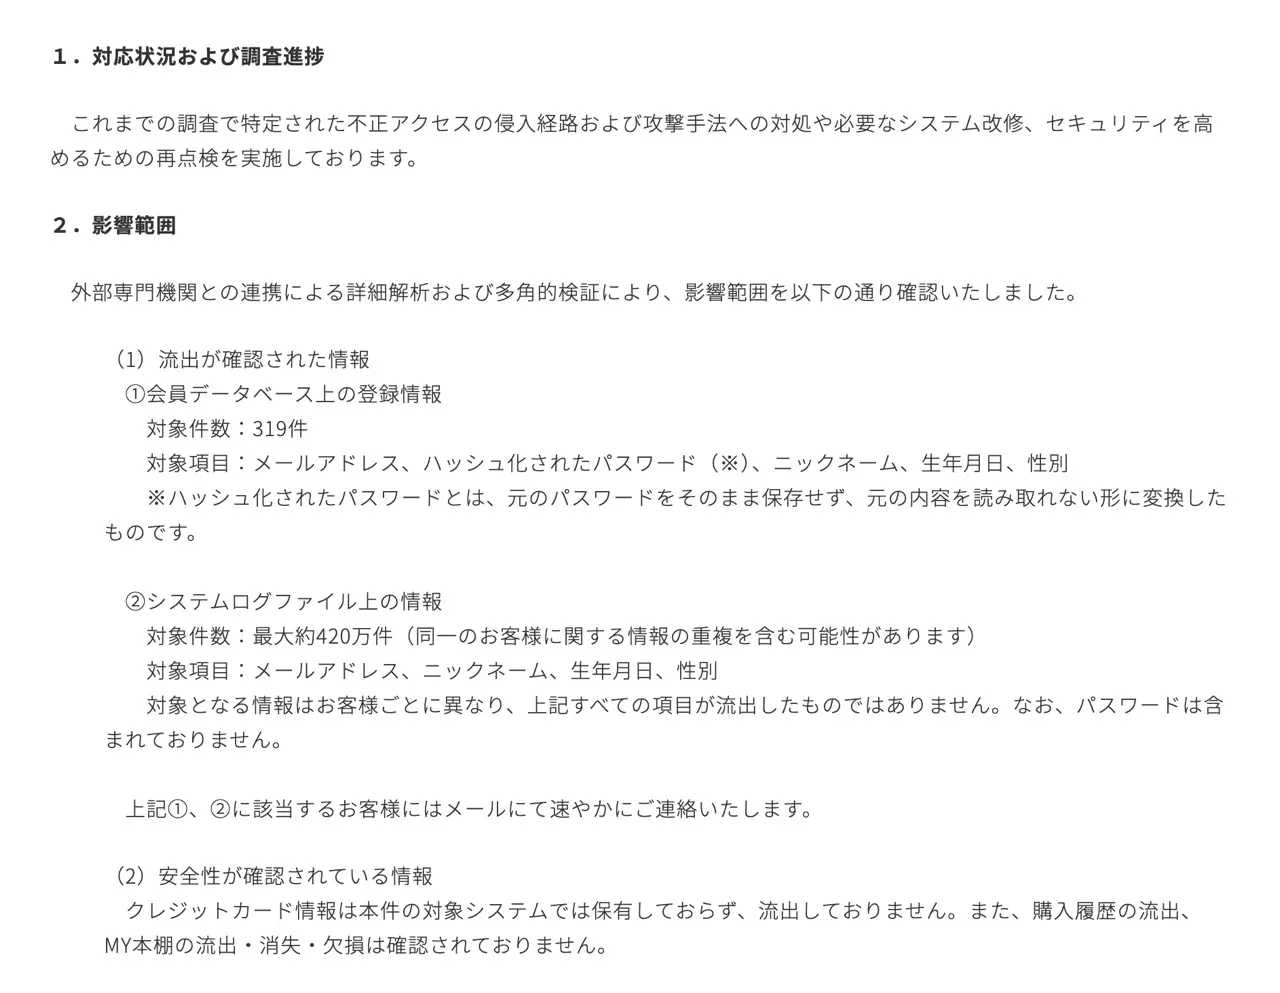
「コミックシーモア」の現在の対応状況/画像はNTTソルマーレ公式サイトより
流出が確認されたユーザーには、メールで個別に連絡するという。
なお、クレジットカード情報は不正アクセスを受けたシステムでは保有しておらず、流出していない。購入履歴の流出や、「MY本棚」のデータ流出・消失・欠損も確認されていないとしている。
10月15日からサービス停止、侵入経路と攻撃手法は特定
「コミックシーモア」では10月15日、サーバーに外部から不正アクセスされた可能性があるとしてサービスを停止中。
翌16日には、会員情報を管理するシステムへの不正アクセスと、メールアドレス、ハッシュ化されたパスワード、生年月日、性別、ニックネームなどの流出を公表した。当時、対象件数については「精査中」としていた。
その後の調査では、一部のシステムログファイルも閲覧・取得されていたことが判明。10月18日時点ではログに含まれる会員情報や影響範囲の精査が続けられていた。
10月21日の第4報では、不正アクセスの侵入経路と攻撃手法の特定、および遮断対応が完了したと発表。必要なシステム改修やセキュリティの再点検を進めている。
再開時期は未定 他の電子書籍サービスも不正アクセスの被害に
「コミックシーモア」のサービス再開時期は現時点で未定。
まず購入済み作品のWeb閲覧機能と読み放題サービスの閲覧機能を優先して再開し、作品購入や決済機能などは安全性を確認した上で順次再開する予定だ。
また、サービス停止期間中に有効期限を迎えたポイントについては、サービス再開時の再付与などを検討。利用できなかった期間に対する対応についても、再開時に告知するとしている。
コミックシーモアは、流出した情報を利用した不正ログインやフィッシングなどの二次被害に注意するよう呼びかけている。サービス再開時には、すべてのユーザーにパスワードの再設定を求める予定だ。
なお、企業やサービスを狙った不正アクセスによる情報流出が相次いでいる。「コミックシーモア」と同様のサービスでは、パピレスが運営する「Renta!」が10月18日からサービスを停止中(外部リンク)。
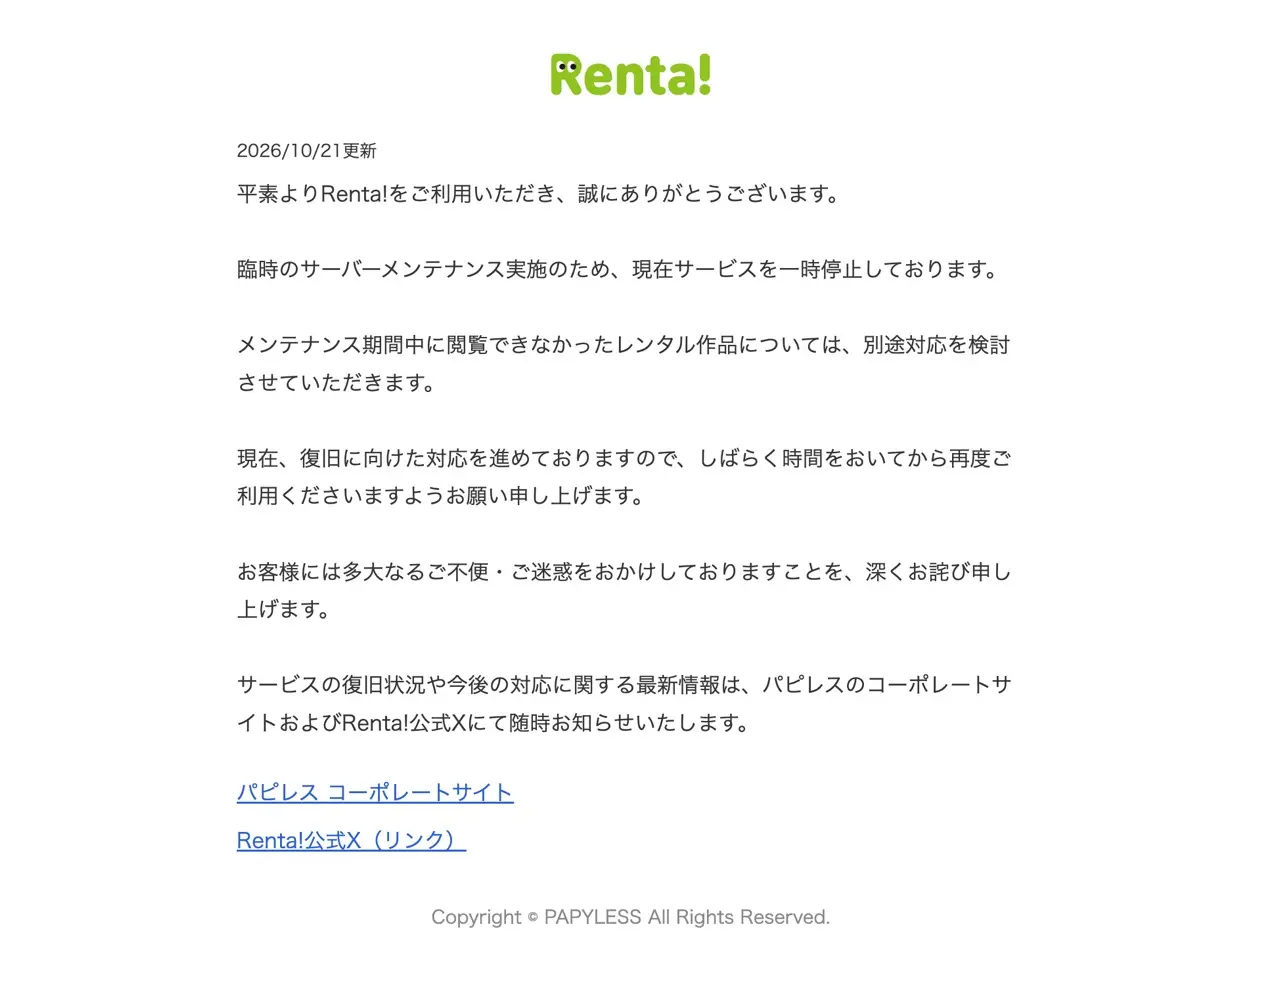
サービス停止中の「Renta!」/画像は公式サイトより
一方、BookLiveが運営する「ブックライブ」は、10月19日にセキュリティ対策の強化を実施。現在までにサービスの安全性に影響を及ぼす事象は確認されていないとしている(外部リンク)。

この記事どう思う?
関連リンク

0件のコメント