ゲーム『勝利の女神:NIKKE』(以下『NIKKE』)の運営チームが11月5日(木)、PC版の起動に使用するソフト「ランチャー」の一部ファイルが第三者によって改ざんされ、ユーザーのPCに不正なプログラムを配布するために悪用されていたと発表した。
運営チームは、9月27日(日)15時41分以降にPCランチャーを一度でも起動した利用者に対し、PCのセキュリティ検査やアカウント保護のための対応を呼びかけている。
11月5日午前8時からは、公式PCクライアントに不正プログラムの検査/削除機能を追加。ゲーム外のアカウントや金銭的被害についても、カスタマーサポートで問い合わせを受け付ける。
『NIKKE』のPCランチャー、9月27日にファイルが改ざんされていた
『NIKKE』は韓国のゲーム会社・SHIFT UPが開発し、Level Infiniteが配信を手がけるシューティングRPG。
今回の問題について運営チームは11月4日、PCランチャーの一部ファイルが第三者によって改ざんされた可能性があると発表していた。
今回の続報では、改ざんが実際に行われていたことを確認するとともに、攻撃の経緯を公表した。
説明によると、9月27日10時59分、ゲームサービスの一部で使用していた「insightjs.com」というドメインが第三者に乗っ取られた。
同日15時41分から42分にかけて、CDN(コンテンツ配信ネットワーク)上の公式スクリプトファイル4件が改ざんされ、外部のドメインに接続する不正なコードが挿入されたという。
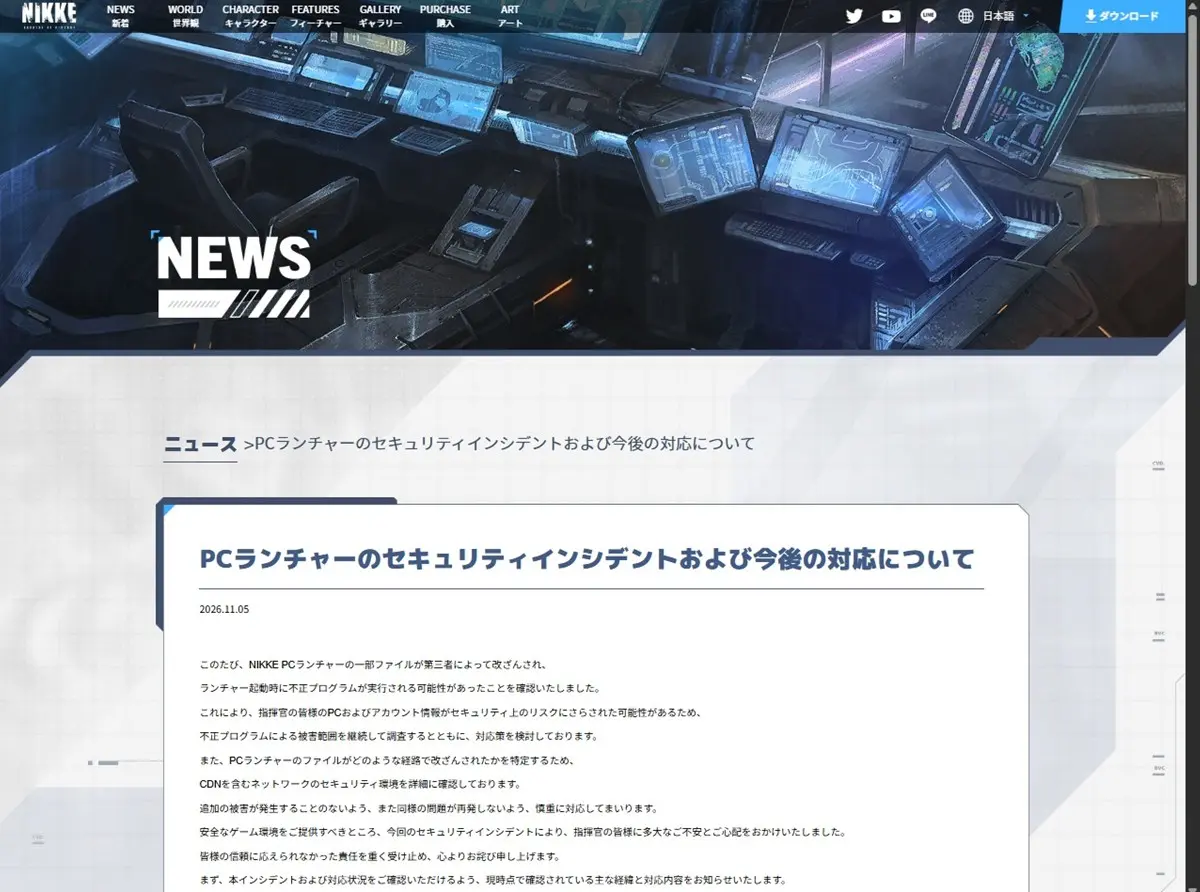
攻撃の経緯を公表した『NIKKE』/画像は公式サイトより
その後、10月30日3時52分から、当該スクリプトを通じて利用者のPCへの不正プログラムの配布が開始されたとしている。
運営チームが異常を確認したのは11月4日0時頃。同日2時23分までに改ざんされた3ファイルを差し替え、12時9分には残る1ファイルに関するCDNキャッシュの更新を完了している。
9月27日以降にPC版を起動した利用者にセキュリティ検査を要請
運営チームは、9月27日15時41分以降にPCランチャーを一度でも起動した利用者に対し、セキュリティ検査を行うよう呼びかけている。
11月5日8時から公式PCクライアントに搭載された検査機能では、ChromeなどのWebブラウザをすべて終了した状態でクライアントを起動すると、不正プログラムの有無を確認できる。
不正プログラムが検出された場合、関連するログやDLLファイル、レジストリ情報を削除するか確認するポップアップが表示される。検出されなかった場合はポップアップが表示されず、通常どおりゲームが起動する。
現在PCランチャーをインストールしていない利用者や、自身で確認したい利用者に向けては、別途手動でのセキュリティチェック方法も案内している。
また、運営チームは不正プログラムの削除後、追加の被害を防ぐため、そのPCで使用したことのあるアカウントのパスワードを変更するよう要請。
PCに保存していたAPIキーやアクセストークンについても、既存のものを破棄し、新しく発行することを推奨している。
なお、これらの対応は、不正プログラムの影響を受けていない別の端末、またはセキュリティ検査を完了したPCから行うよう案内されている。
ゲーム外のアカウントや金銭的被害も調査 再発防止策を発表
運営チームは今回の問題について、ゲームの利用にとどまらず、PCや外部サービスのアカウント、利用者の「資産に影響を及ぼす可能性がある」と説明している。
アカウントに異常が生じた場合や金銭的被害を受けた場合には、公式カスタマーサポートに連絡するよう呼びかけ、問い合わせごとに詳細を確認し、必要な対応を行うとしている。
現時点で、実際に不正プログラムが実行された利用者の人数や、情報流出などの被害の全容は明らかになっていない。
再発防止策としては、PCランチャーに関するセキュリティ監視体制の強化や、外部から読み込むファイルが改ざんされていないか検証する仕組みの構築を進めるという。
運営チームは今回の問題について謝罪するとともに、被害が疑われる利用者に対し、ゲーム内のカスタマーサポートへの問い合わせを呼びかけている。

この記事どう思う?


関連リンク
0件のコメント